$7.95のドレイン被害から生まれた — ChainAnalyzerオリジンストーリー
すべてのプロダクトには原点がある。私たちの原点は、創業者が信頼していたDiscordサーバーで、ある日曜の午後に $7.95 をドレイン(不正流出)された出来事から始まる。
その2ヶ月後、$7.95の教訓は暗号資産詐欺データベースの最初のエントリーになった。4ヶ月後には、マルチチェーンAMLプラットフォームになった。現在それは ChainAnalyzer を支え、9つのブロックチェーンを76+ の検知ルールでカバーし、公式レジストリに掲載された MCPサーバー を備え、日本のステーブルコイン事業者向けのエンタープライズ級トランザクション モニタリングで利用されている。
ドレイン —— 2026-02-09 14:28 UTC
私はOrynthのDiscordにいた。数ヶ月フォローしていた、ごく普通のメンバーだった。
#FCFS チャンネルに、ORY管理者バッジの付いたアカウントから投稿があった。先着順(first-come-first-served)のエアドロップ。solland.cc へのリンク。そこから hibit.app にリダイレクトされた。大きな「Claim」ボタン。ウォレット接続 → 署名 → 完了。
ただし「完了」は、「あなたのSOLがドレイナーに送られた」という意味だった。
| 項目 | 内容 |
|---|---|
| 損失 | 0.093668917 SOL(約$7.95) |
| 攻撃手法 | Claimを装ったSystem Program Transfer |
| ドレイナーアドレス | 7kMpieh2THdaC5eUvxFJDL3TdsQWVQCwdhsEjLj1eL26 |
| ドメイン | solland.cc、hibit.app |
| 侵入経路 | Discord上で乗っ取られたORY管理者アカウント |
| トランザクション | Solscan |
要点は損失額ではない —— 管理者バッジが付いていたから引っかかった、という点だ。権威にもとづく信頼が武器化された。暗号資産の世界に何年もいた私が引っかかるのなら、誰でも引っかかりうる。
その後の48時間でやったこと
Twitterに警告を投稿して終わりにする代わりに、私は深掘りした。ドレイナーのウォレットを追跡した。それは FixedFloat(KYC不要の取引所)経由で資金供給され、Jupiterスワップ(SOL → USDT)で資金洗浄したのち、すべてをFixedFloatから引き出していた。私がドレインされてから数時間のうちに、同じウォレットは他の複数の被害者を襲っていた。過去2週間で数十人の被害者から合計 $3,700+(3,640 USDTと0.67 SOL)を盗んでいた。
これは行き当たりばったりの犯行ではなかった。パイプラインだった。
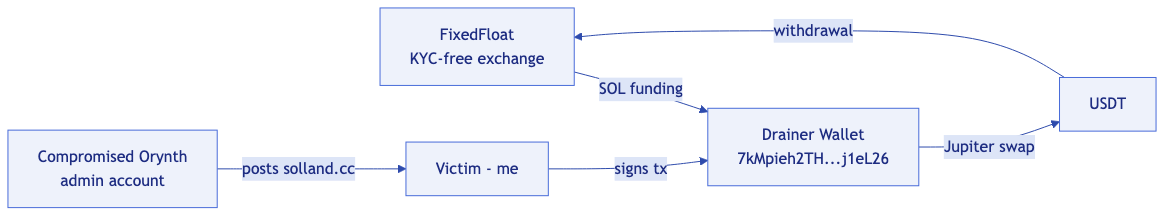
同じパターンが産業化されていた。そのとき私は気づいた。問題は「自分がミスをした」ことではない。問題は、私が署名する前にこれを捕捉できるツールが存在しなかったことだ。
ScamDBエントリー #1
UIコードを1行も書く前に、私は scamdb.json というJSONファイルを作り始めた。最初のエントリーは 7kMpieh2TH…j1eL26 を、関連ドメイン・資金洗浄手法・盗まれた資産プロファイルとともに特定した。そのエントリーは今も本番の ScamDB に存在する。ChainAnalyzerが行うすべてのスキャンは、これと100+ の厳選されたエントリー、そしてOFAC SDN・Chainabuse・CryptoScamDB・コミュニティレポートに照合される。
この$7.95は、私がこれまでに使った中で最も価値のある$7.95だ。
TokenForgeからChainAnalyzerへ
2026年2月に出した消費者向けプロダクトは TokenForge という名前だった。Solana専用、14の検知ルール、任意のmintアドレスやウォレットをワンクリックでスキャン。ログイン不要。無料。
開始2週間で、友人がAvalancheのアドレスを調査していて、スキャンできないかと聞いてきた。当時EVM対応はまだなかった。彼が見せてくれたのは、正規のウォレットにスパムされる偽のキリル文字 UЅDT トークンで、あらゆるウォレットUIで本物のUSDTとピクセル単位で見分けがつかなかった。
私はAvalanche対応を追加した。次にEthereum。次にPolygon。Bitcoinは後から。そしてスキャナーをそのAvalancheアドレスに向けた。20件の検知でCRITICALと判定された。ちょうど出したばかりのグラフ探索機能 Follow Mode をオンにして、トランザクショングラフをクロールさせた。
14のウォレットが50になった。50が264になった。合わせて3チェーンで$5.3Mを動かしていた。そのすべてが、私が「Master Funder」と名付けた単一の上流ウォレットから資金供給されていた。(フォローアップ調査の全文 →)
そのとき、自分が実際に作っているものが何なのかに気づいた。「消費者向けの詐欺スキャナー」ではない。リテールWeb3時代のためのAMLグレードの調査プラットフォームだった。
2026年3月、私たちは ChainAnalyzer にリブランドし、エンタープライズAMLへと軸足を移した。マルチチェーン76+ の検知カバレッジ、ML異常スコアリング(Isolation Forest + Autoencoder + GraphSAGE)、Neo4jグラフ分析、PDFコンプライアンスレポート、REST API、MCPサーバー、そしてx402のコール毎マイクロペイメント。
TokenForgeとChainAnalyzerで変わったこと
| TokenForge(2026-02) | ChainAnalyzer(2026-04) | |
|---|---|---|
| チェーン | Solanaのみ | BTC, ETH, POL, AVAX, SOL |
| 検知ルール | 14 | 76+ |
| OSINT | 自社ScamDB | ScamDB + OFAC + Chainabuse + CryptoScamDB + コミュニティレポート |
| ML | — | 3モデルアンサンブル |
| 対象 | リテールSolanaトレーダー | 取引所・コンプライアンス・法執行機関 |
| インターフェース | Web UI | Web UI + REST API + MCP + x402 + PDFレポート |
変わらなかったこと: すべての機能は今も、私が$7.95を失った種類の攻撃に対して検証され続けている。
誰かに教えておいてほしかった教訓
- 管理者バッジには何の意味もない。お気に入りのプロジェクトのサーバーへの投稿も、見知らぬ人からのコールドDMと同じように扱うこと。
- 「ウォレット接続」は安全な操作ではない。何に署名しているかを読むこと。読めないなら、署名しないこと。
- アドレス優先の検証。何かを送る前に、ChainAnalyzerのようなツールで送金先をスキャンすること。3秒で済む。
- FCFS(先着順)エアドロップは常に詐欺。本物のプロジェクトは、人を焦らせて即座に署名させたりしない。
- すぐに事後検証を。お金を失ったら、パニックに陥る前にオンチェーンで追跡すること。理解のほうが、失ったお金より価値がある。
現在地
ChainAnalyzerは現在:
- 9つのチェーン(Bitcoin, Ethereum, Polygon, BNB Smart Chain, Base, Arbitrum, Optimism, Avalanche, Solana)でスキャンを処理
- Azure Japan East、FISC準拠のホスティングで稼働
- MCPサーバー を npm と公式MCPレジストリに提供し、Claude Desktop / Claude Code / ChatGPT / Gemini / Cursorから呼び出し可能
- x402(BaseまたはSolana上のUSDC)によるコール毎の支払いに対応 —— 1コール$0.50〜$5.00、APIキー不要、サブスク不要
- 日本のステーブルコイン発行体・取扱業者向けの JPYC専用コンプライアンススイートを提供
すべては、2ヶ月前の$7.95のドレインから始まった。
次に何をするか
私を前に進ませているものが2つある。
1. $5.3Mのネットワークは今も成長している。2月の報告以降、Master Funderはさらに49,441 AVAX(約$1.24M)を854の新しい宛先アドレスに分配した。ETHコレクターは2ヶ月で1,450の送信者から$16.8MのUSDTを受け取った。これらは単なる数字ではない —— 間違ったアドレスをコピーさせようとTX履歴を汚染された、1,450人の実在の人々だ。フォローアップ調査を読む。
2. AIエージェントがこれを大規模にやろうとしている。MCP + x402により、あらゆる自律エージェントが署名前にアドレスをスクリーニングできる。私が引っかかった攻撃ベクトル —— 履歴からのコピペ —— は、エージェントがまず check_address_risk を実行すれば不可能になる。ChainAnalyzerはそれに接続された最初のAMLツールの1つだ。
試してみる
- 無料でアドレスをスキャン: chain-analyzer.com
- ScamDBを照会(公開・APIキー不要): /scamdb
- MCPサーバー:
npx chainanalyzer-mcp - REST API: /docs/api
- x402エンドポイント: /docs/x402
ドレインされたことがあるなら、連絡してほしい。TXを送ってくれれば、ドレイナーをScamDBに追加する。次にそのアドレスに送ろうとする方はCRITICALのフラグを受け取る。それがすべての目的だ。
ある人の$7.95の教訓が、別の人の$50,000を救う。